Ondanks pogingen om accounts op andere manieren te beveiligen, zijn wachtwoorden nog steeds wijdverspreid. Ze vormen een essentieel onderdeel van onze digitale beveiliging, en sterke wachtwoorden zijn daarbij van groot belang. Wanneer we spreken over de sterkte van een wachtwoord, hebben we het over hoe moeilijk het is om het wachtwoord te kraken. Er zijn verschillende manieren om een wachtwoord te kraken, maar over het algemeen gaat het om methoden om te raden wat het wachtwoord is.
Manieren om een wachtwoord sterk te maken
Er zijn verschillende methoden om een wachtwoord sterker te maken, en ze kunnen grofweg worden onderverdeeld in de volgende categorieën:
1. Een complexer wachtwoord met meer verschillende soorten tekens
Hoe meer verschillende soorten tekens er in een wachtwoord worden gebruikt, hoe complexer en veiliger het wordt. Een wachtwoord dat alleen bestaat uit kleine letters is eenvoudiger te kraken dan een wachtwoord dat letters en cijfers combineert. Het toevoegen van speciale tekens, zoals uitroeptekens of zelfs emoji's, maakt het wachtwoord nog sterker. Dit is de reden waarom websites en andere systemen vaak vereisen dat wachtwoorden zowel hoofdletters als kleine letters, minstens één cijfer en een speciaal teken bevatten.
Door datalekken is er een goed beeld van welke wachtwoorden het meest worden gebruikt, en Wikipedia heeft zelfs een pagina met de meest voorkomende wachtwoorden1.
2. Een langer wachtwoord
Eenvoudigweg het wachtwoord langer maken is een andere effectieve manier om het moeilijker te maken om te kraken. Een wachtwoord bestaande uit slechts één teken is snel te raden, terwijl een wachtwoord met 32 tekens aanzienlijk sterker is. Elk extra teken maakt een wachtwoord vele malen sterker.
3. Meer willekeurigheid en bestaande woorden ontwijken
Het vermijden van veelvoorkomende woorden en zinnen is een belangrijk aspect van wachtwoordbeveiliging. Hackers maken vaak gebruik van woordenlijsten en zogenaamde “dictionary attacks” om wachtwoorden te kraken. Dit betekent dat hackers enorme lijsten van verwachte wachtwoorden opstellen om deze vervolgens een voor een uit te proberen. In deze lijsten staan vaak combinaties met eenvoudige woorden uit het woordenboek. Een hacker zal bijvoorbeeld sneller proberen in te loggen met “wachtwoord123” dan met “ah2cw3d1rootw” (dat precies dezelfde tekens bevat).
4. Wachtwoorden nooit hergebruiken
Het hergebruiken van wachtwoorden is een veelvoorkomende fout die de beveiliging van accounts in gevaar brengt. Wanneer hetzelfde wachtwoord op meerdere websites of diensten wordt gebruikt, en een van die sites wordt gehackt, heeft een hacker direct toegang tot verschillende systemen.
Dit is ook een manier waarop veel accounts worden gehackt. Doordat er regelmatig sites worden gehackt waarbij wachtwoorden worden buitgemaakt, hebben hackers vaak toegang tot grote lijsten van e-mailadressen met bijbehorende wachtwoorden. Het is vervolgens makkelijk om deze lijsten te combineren en dezelfde email en wachtwoord combinaties op andere sites uit te proberen.
Hackers voeren soms ook bewust aanvallen uit op kleinere, minder goed beveiligde websites om inloggegevens te bemachtigen die ook bij grotere en beter beveiligde diensten worden gebruikt.
Hoe worden accounts en wachtwoorden gekraakt?
In basis worden accounts door een hacker gekraakt door het raden van het wachtwoord. Hier gebruiken hackers verschillende technieken voor. De meest voorkomende varianten beschrijven wij hieronder.
Brute force
De meest rudimentaire vorm is de zogenaamde “brute-force” aanval. Hierbij probeert een hacker systematisch (met gebruik van programma's of scripts) alle mogelijke wachtwoorden tot dat de juiste reeks tekens is gevonden. Het script zal dan opeenvolgend aaaaa, aaaab, aaaac, aaaad enzovoort als wachtwoord uitproberen. Het voordeel van deze aanval (voor de hacker) is dat de logica erg makkelijk is. Echter zijn er meestal enorm veel pogingen nodig om het juiste wachtwoord te achterhalen.
Dictionary attack
Daarom wordt vaak voor een “dictionary attack” gekozen. In plaats van alle mogelijkheden een voor een uit te proberen heeft een hacker in dit geval een “woordenboek” met wachtwoorden opgesteld en gaat daarmee aan de slag. Een hacker die IP camera's probeert te kraken zal bij voorbeeld een woordenboek opstellen waar de standaardwachtwoorden van de fabrikanten in staan, samen met enkele honderden of duizenden van de meest voorkomende wachtwoorden, verkregen uit datalekken.
Credential stuffing
In de twee bovenstaande vormen heeft de hacker geen echte voorkennis van het doelwit, maar bij “credential stuffing” is dat wel het geval. Hierbij maken hackers gebruik van het feit dat veel mensen (helaas) gebruikersnaam/wachtwoord combinaties hergebruiken bij verschillende sites en diensten. Als een hacker eenmaal een geldige combinatie van gebruikersnaam en wachtwoord heeft verkregen (via een directe aanval of via een datalek), dan worden die gegevens genomen om inlogpogingen uit te voeren op andere plekken.
Hybrid attack
Een andere vorm van aanvallen waarbij de hacker er al een wachtwoord van een andere plek, of een verlopen wachtwoord heeft is de hybrid attack. Hierbij probeert de hacker met kleine variaties van het verkregen wachtwoord in te loggen. Dit wordt gedaan omdat er op veel plekken een complex wachtwoord in combinatie met een periodieke wijziging wordt vereist. Gebruikers hebben in deze situatie vaak de neiging om steeds maar een karakter te wijzigen. Een hacker kan hier gebruik van maken. Als de hacker weet dat het wachtwoord uit een datalek een jaar geleden “Mijn4Wachtwoord” was, dan zal de hacker snel ook dit wachtwoord met andere cijfers uitproberen. Dit wordt een hybrid attack genoemd omdat het een combinatie is van credential stuffing en brute-force.
Rainbow table attack
Een rainbow table attack lijkt op credential stuffing, maar heeft een hogere complexiteit. Er wordt het gebruik gemaakt van het feit dat er een beperkt aantal algoritmes zijn die vaak gebruikt worden om wachtwoorden te versleutelen, en dat per algoritme voor elk wachtwoord een versleutelde code is. Dit is een meer specialistische techniek die vooral wordt gebruikt om wachtwoorden uit gelekte databases te ontcijferen. De verkregen wachtwoorden daaruit kunnen vervolgens weer voor een credential stuffing of hybrid attack worden ingezet.
Hoe ziet een veilig wachtwoord eruit?
Nu we weten wat er meespeelt in het sterk maken van een wachtwoord kunnen we de vervolgvraag stellen: Wat is het meest effectief?
Wat blijkt is dat een langer wachtwoord (meer tekens) vaak effectiever is dan een complexer wachtwoord (meer verschillende soorten tekens).
In het onderstaande overzicht kunnen we zien dat een wachtwoord langer maken erg effectief is en vaak een betere optie dan een complexer wachtwoord. Een lang en complex wachtwoord is uiteraard de beste oplossing, maar als er een keuze gemaakt moet worden dan is langer effectiever dan complexer.
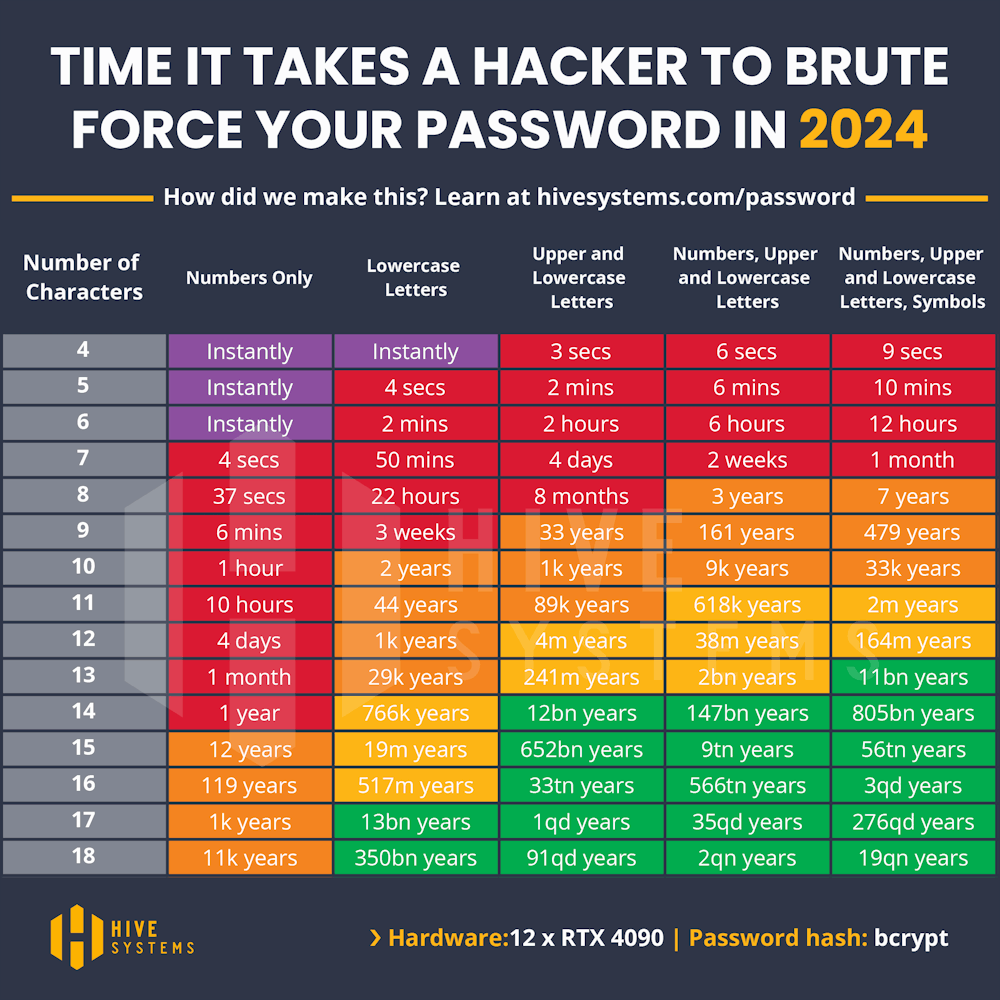
De kracht van een wachtwoord ligt in hoeveel verschillende mogelijkheden er kunnen zijn, en hoe makkelijk deze te raden zijn.
Om te begrijpen hoe dat komt kunnen we een voorbeeld nemen met een wachtwoord dat alleen uit kleine letters uit het alfabet bestaat. Als het wachtwoord maar één teken lang is, dan zijn er 26 verschillende mogelijkheden (a t/m z). Als het wachtwoord twee tekens lang is, dan zijn er direct 26 keer zoveel mogelijkheden, namelijk 676 (aa t/m zz). Als er een derde teken bijkomt zijn er 17576 verschillende mogelijkheden (aaa t/m zzz).
Laten we nu kijken wat er gebeurt wanneer we het wachtwoord complexer maken in plaats van langer. Een wachtwoord van één teken dat alleen uit kleine letters bestaat heeft nog steeds maar 26 mogelijkheden. Als we daar ook hoofdletters aan toevoegen dan komen we uit op 52 (26 kleine letters + 26 hoofdletters). Als we daar ook cijfers aan toevoegen dan zijn er 62 mogelijkheden. Als we dit uitbreiden met alle leestekens op het toetsenbord, dan zijn er nog steeds maar 70 verschillende mogelijkheden.
Hieruit kunnen we concluderen dat een wachtwoord van één teken lang, met veel verschillende tekens, veel minder mogelijkheden bevat dan een wachtwoord van twee tekens lang waarin alleen kleine letters worden gebruikt.
Dit patroon geldt ook bij langere wachtwoorden. Een wachtwoord dat 12 tekens lang is met alleen hoofdletters en kleine letters, is beter dan een wachtwoord van 11 tekens lang met waarin letters, cijfers en leestekens worden gebruikt.
Willekeurigheid is zeer belangrijk
Belangrijk om te beseffen is dat in het overzicht hierboven er wordt uitgegaan van echt willekeurige reeksen van tekens. Wachtwoorden met normale woorden erin (zoals “password” of “wachtwoord123” zijn niet meegenomen in de berekeningen. Een lang wachtwoord wat uit woorden bestaat, zoals “DitIsEenWachtwoord” is zeer onveilig.
Kan je emoji's gebruiken in een wachtwoord? 🔒🚩🖥️
Afhankelijk van het specifieke systeem kan het ook mogelijk zijn om emoji's op te nemen in het wachtwoord. Daarmee gaat de complexiteit van het wachtwoord ineens enorm omhoog. In plaats van de 70 verschillende mogelijkheden zijn er duizenden mogelijkheden per teken.
Omdat het gebruik van emoji's ook niet wijdverspreid is, is het een optie die veel hackers overslaan bij het kraken van wachtwoorden. Daarmee gaat de veiligheid nog verder omhoog.
Niet alle systemen accepteren het gebruik van emoji's en niet alle apparaten hebben beschikking tot alle emoji's. Bedenk daarom goed met welke apparaten er ingelogd zal worden, en of die toegang hebben tot alle gewenste emoji's.
Hoe kan je testen of je wachtwoord sterk is?
Wie meer dan één wachtwoord manager of wachtwoord generator heeft gebruikt, zal het zijn opgevallen dat verschillende producten en diensten tot grote verschillen komen wanneer ze de kracht van een wachtwoord meten. Dit komt doordat verschillende platforms zelf meer of minder complexe berekeningen uitvoeren, en verschillen in aannames maken.
Zo kan een tool “P4$$w0rd” uitstekend vinden omdat er zowel grote als kleine letters, een cijfer en speciale tekens in voorkomen. Een andere tool kan zien dat dit een herschreven vorm van “password” is, en het direct afkeuren.
Daarnaast zal een wachtwoord dat onderdeel is geweest van een (gekraakt) datalek vaak minder veilig zijn vanwege de hierboven beschreven rainbow attacks.
In de praktijk toepassen
Wie bovenstaande leest kan tot de conclusie komen dat alle complexiteitseisen uitgeschakeld moeten worden, en dat zolang er voldoende lange wachtwoorden worden gebruikt dat dit veilig is. Dat complexe wachtwoorden vaak de gebruiker meer hinderen dan een hacker is al langer bekend, zo bracht Microsoft al meer dan tien jaar geleden het advies uit om de eis op complexe wachtwoorden te vermijden2.
Hierin ligt echter een risico. Wanneer er geen complexiteitseisen worden gesteld, dan bestaat er een kans dat medewerkers terugvallen op reeksen van simpele woorden zoals appelbanaanpeer, door de lengte van 15 tekens kan dit er goed uitzien, maar deze reeks is uiteraard erg makkelijk te raden. Daarnaast blijft een “complex” wachtwoord zoals het hierboven genoemde P4$$w0rd net zo onveilig.
Het is daarom altijd nodig om een inschatting te maken van hoe de medewerkers van een bedrijf hiermee om kunnen gaan.
Gebruik van password managers
De grootste risico's van onveilige wachtwoorden kan voorkomen worden door het gebruik van een password manager. Door het denk– en typwerk uit handen te nemen en door het afdwingen van een goed wachtwoordbeleid kan in de meeste situaties zeer sterke wachtwoorden gebruikt worden. Omdat de manager het wachtwoord voor de gebruiker onthoudt en invult, is er geen barrière om bij voorbeeld een wachtwoord met alle soorten tekens met een lengte van (bij voorbeeld) 32 tekens te nemen.
Twee-factor en multi-factor authenticatie
Het tweede wat de risico's grotendeels weg kan nemen is het gebruik van extra authenticatiestappen. Dit is meestal bekend als dubbele authenticatie, twee-factor (2FA) authenticatie of multi-factor authenticatie (MFA). Bij het inloggen eist een systeem dat gebruiker naast het wachtwoord zichzelf op een tweede manier bewijst. Eerder gebeurde dit vaak via een SMS code, maar omdat dit onveilig is gebleken wordt tegenwoordig bijna overal gebruik gemaakt van een authenticatie app op een mobiele telefoon. Andere manieren van extra verificatie zijn ingebouwde vingerafdrukscanners of beveiligingssleutels zoals de YubiKey.
Uit onderzoek van Microsoft blijkt dat 98% van alle cyberaanvallen op accounts wordt tegengehouden wanneer MFA is ingeschakeld3.
Het beste wachtwoord is geen wachtwoord
Zoals wij al vaker hebben geschreven zijn wachtwoorden op dit moment een noodzakelijk kwaad. Waar mogelijk zou het gebruik van wachtwoorden zoveel mogelijk beperkt moeten worden. Dit kan bij voorbeeld door het gebruik van single sign-on (SSO) oplossingen, waarbij een bedrijfsaccount wordt gebruikt om in verschillende systemen (automatisch) in te loggen.
Helaas is het vaak niet mogelijk om dit voor alle systemen in te voeren, en blijft het gebruik van wachtwoorden toch nodig. In die gevallen blijft het belangrijk om waar mogelijk multi-factor authenticatie in te schakelen, en medewerkers toegang te geven tot een goede password manager.
Hoe snel is een combinatieslot te kraken?
Bij dit artikel is een foto van een combinatieslot. Na het lezen van dit artikel kan je je afvragen hoe snel een dergelijk combinatieslot te kraken is.
Het slot in de afbeelding heeft drie cijfers, daarmee zijn er 1000 verschillende combinaties mogelijk, van 000 tot en met 999. Als we ervan uitgaan dat de combinatie willekeurig gekozen is, dan zal een kraker gemiddeld 500 pogingen nodig hebben om de juiste combinatie te vinden.
Wie op een langzaam tempo van één combinatie per seconde alle mogelijkheden een voor een uitprobeert is er dan gemiddeld 500 seconden mee bezig, ofwel 8 minuten en 20 seconden. Met een meer realistische snelheid zal een combinatieslot met drie cijfers gemiddeld in ongeveer vier minuten te openen zijn.
Het antwoord op de vraag is daarmee: een combinatieslot zoals in de afbeelding is makkelijk en snel te kraken.
Ook hier geldt dat een langer “wachtwoord” beter is. Een combinatieslot met vier cijfers zal gemiddeld tien keer zo lang standhouden tegen een kraker, vergeleken met een combinatieslot met drie cijfers.